Kazım Gökay Çiftci · · Güncelleme:
E-posta Pazarlamasında Teslim Edilebilirlik: Spam Klasörüne Düşmemek İçin Ne Yapılmalı
E-posta teslim edilebilirliği yazılımı geliştiren Validity'nin 2025 Email Deliverability Benchmark raporuna göre, gönderilen her altı meşru pazarlama e-postasından biri alıcının gelen kutusuna hiç ulaşmıyor. Bu oran son bir yılda kötüleşti: 2024'ün ilk çeyreğinde yüzde 4,5 olan küresel spam klasörüne düşme oranı, yılın son çeyreğinde yüzde 8,6'ya çıktı; yani neredeyse iki katına çıktı. Tez basit: e-posta pazarlamasında en büyük risk artık "kimse tıklamıyor" değil, "e-posta hiç görülmüyor." Teslim edilebilirlik, göndericinin mesajı spam klasörü yerine gelen kutusuna yerleştirebilme yeteneğidir ve bu, tasarım ya da metin kalitesinden önce çözülmesi gereken teknik bir güven meselesidir.
Teslim edilebilirlik ile teslim oranı aynı şey değildir
Çoğu e-posta pazarlama panelinin gösterdiği "delivered" (teslim edildi) rakamı yanıltıcıdır. Bu metrik yalnızca alıcı sunucunun mesajı reddetmediğini gösterir; mesajın gelen kutusuna mı yoksa spam klasörüne mi düştüğünü söylemez. Validity'nin verilerine göre izin bazlı e-posta pazarlamasında küresel geri dönme (bounce) oranı yüzde 1,5 civarında seyrederken, "teslim edildi" oranı yüzde 98,5 gibi yüksek bir rakam gösteriyor. Oysa aynı dönemde gerçek gelen kutusu yerleşim oranı (inbox placement rate) yüzde 83,5'te, spam yerleşimi yüzde 6,7'de ve hiç ulaşmayan ya da bekletilen postaların oranı (missing rate) yüzde 9,8'de kaldı. Yani "teslim edildi" yazan her 100 e-postanın gerçekte yaklaşık 17'si okuyucunun gözünden tamamen kaçıyor. Bir markanın e-posta stratejisini yalnızca ESP panelindeki teslim yüzdesine bakarak değerlendirmesi bu farkı gözden kaçırır.
SPF, DKIM ve DMARC: gönderici kimliğinin üç kaydı
Gelen kutusu filtreleri bir mesajı değerlendirirken önce basit bir soru sorar: bu e-postayı gönderen sunucu, iddia ettiği alan adı adına göndermeye gerçekten yetkili mi? Bu sorunun cevabı üç DNS kaydında saklıdır.
SPF (Sender Policy Framework)
SPF, bir alan adının hangi sunuculardan e-posta göndermeye yetkili olduğunu listeleyen bir DNS kaydıdır. Alıcı sunucu, gelen mesajın kaynağını bu listeyle karşılaştırır; liste dışından gelen bir mesaj sahte gönderici şüphesi taşır.
DKIM (DomainKeys Identified Mail)
DKIM, e-postaya gönderim sırasında eklenen bir dijital imzadır. Alıcı sunucu bu imzayı alan adının yayınladığı genel anahtarla doğrular; mesaj yolda değiştirilmişse imza geçersiz sayılır.
DMARC (Domain-based Message Authentication, Reporting and Conformance)
DMARC, SPF ve DKIM'in üzerine kurulur ve alıcı sunuculara "bu iki kontrolden geçemeyen bir mesajla karşılaşırsan ne yap" talimatını verir: hiçbir şey yapma (p=none), spam klasörüne koy (p=quarantine) ya da tamamen reddet (p=reject). DMARC ayrıca From başlığındaki alan adının SPF ya da DKIM alan adıyla hizalı olmasını zorunlu kılar; bu hizalama olmadan büyük sağlayıcılarda kimlik doğrulaması geçerli sayılmaz.
Google ve Yahoo'nun 2024 kuralları: gönüllülükten zorunluluğa
Bu üç kayıt uzun süre "iyi pratik" kategorisinde kaldı. Şubat 2024'te durum değişti. Google'ın resmi gönderici gereksinimleri dokümantasyonuna göre o tarihten itibaren tüm göndericilerin en az SPF ya da DKIM'den birini kurması, geçerli bir PTR (ters DNS) kaydına sahip olması, bağlantıyı TLS ile şifrelemesi ve Postmaster Tools üzerinden raporlanan spam şikayet oranını yüzde 0,3'ün altında tutması gerekiyor. Google, günde yaklaşık 5.000 ya da daha fazla mesajı kişisel Gmail hesaplarına gönderen her göndericiyi "toplu gönderici" sayıyor ve bu grup için çıtayı daha da yükseltiyor: SPF ve DKIM'in ikisi de zorunlu, üstüne en az p=none seviyesinde bir DMARC kaydı ve DMARC hizalaması şart. Pazarlama ve abone olunan mesajlarda tek tıkla abonelikten çıkma desteklenmeli ve talepler iki gün içinde işleme alınmalı.
Yahoo, aynı dönemde neredeyse birebir aynı kuralları yürürlüğe soktu: SPF ve DKIM'in ikisi de uygulanmalı, en az p=none seviyesinde bir DMARC kaydı yayınlanmalı, gelen kutusuna teslim edilen postalar üzerinden hesaplanan spam oranı yüzde 0,3'ün altında kalmalı ve tek tıkla abonelikten çıkma talepleri iki gün içinde karşılanmalı. Uygulama kademeli oldu: Şubat 2024'te uyumsuz trafiğin küçük bir kısmına geçici hata kodları verilmeye başlandı, Nisan 2024'te bu oran giderek artan şekilde doğrudan reddedilmeye dönüştü. Microsoft da benzer bir çizgide ilerliyor: Mayıs 2025'ten beri Outlook.com, Hotmail ve Live adreslerine günde 5.000'den fazla e-posta gönderenlerden SPF, DKIM ve DMARC şartını arıyor. Kurumsal posta kutularında ise Defender for Office 365'in toplu e-posta tespiti (Bulk Complaint Level), şikayet oranı yüksek göndericilerin mesajlarını gereksiz klasörüne yönlendirebiliyor ya da karantinaya alabiliyor.
Bu kuralların pratik anlamı, günde 5.000 e-posta göndermeyen küçük ve orta ölçekli işletmeler için de küçümsenmemeli. Eşik yalnızca "zorunlu DMARC" sınırını çiziyor; eşiğin altında kalan bir gönderici için SPF ve DKIM kurmamak hâlâ mümkün ama giderek daha riskli, çünkü spam filtreleri artık kimliği doğrulanmamış e-postaya varsayılan olarak daha şüpheci yaklaşıyor. Aylık 3.000 aboneye bülten gönderen bir yerel hizmet firması resmi olarak "toplu gönderici" sayılmasa da, DMARC kaydı olmayan bir alan adından gönderilen mesajlar büyük sağlayıcılarda giderek daha sık spam klasörüne düşüyor; eşiğin altında kalmak dokunulmazlık anlamına gelmiyor.
Tek tıkla abonelikten çıkma neden teknik bir mesele
Abonelikten çıkma linki uzun süre bir kullanıcı deneyimi detayı gibi görüldü. 2024 kurallarıyla birlikte teknik bir gereksinime dönüştü: RFC 8058 standardındaki List-Unsubscribe-Post başlığı, e-posta istemcisinin kullanıcıyı siteye yönlendirmeden, tarayıcı açmadan tek bir tıkla abonelikten çıkarmasına izin veriyor. Bu başlık eksikse ya da abonelikten çıkma işlemi birden fazla adım (giriş yap, formu doldur, onayla) gerektiriyorsa, alıcı genellikle daha kısa yolu seçiyor: "Spam olarak bildir" düğmesine basıyor. Bir kullanıcının spam şikayeti, göndericinin itibar puanını abonelikten çıkmaktan çok daha fazla düşürür; kolay çıkış yolu aslında listeyi ve itibarı koruyan bir güvenlik supabı gibi çalışır.
Gönderici itibarı ve şikayet oranı eşiği
Google'ın resmi dokümantasyonu yüzde 0,3'ü sert bir tavan olarak tanımlıyor; bu eşik aşıldığında trafiğin önemli bir kısmı engellenmeye başlıyor ve oran yedi gün boyunca düşük tutulmadan destek mekanizmalarına erişim geri gelmiyor. Ama aynı kaynak, göndericilere Postmaster Tools üzerinden izlenen oranı yüzde 0,1'in altında tutmayı öneriyor; yüzde 0,3 hedeflenecek bir sayı değil, asla yaklaşılmaması gereken bir sınır. Aradaki fark önemli: bin e-postada üç şikayet ciddi engellemelere yol açarken, bin e-postada bir şikayetin altı hâlâ "izleniyor" seviyesinde kabul ediliyor.
Şikayet oranı tek başına bir gösterge değil; filtreler pozitif etkileşim sinyallerine de bakıyor. Bir e-postayı öne çıkan sekmeye taşımak, yanıtlamak, ekler içinde arama yapmak ya da takvime eklemek gibi eylemler göndericinin itibarını yükseltiyor; buna karşılık e-postayı hiç açmadan silmek ya da "gereksiz" olarak işaretlemek olumsuz sinyal biriktiriyor. Şikayet oranını düşük tutmanın en etkili yolu, alıcının mesajı zaten beklemesini sağlamak, bu da bizi liste hijyenine getiriyor.
Liste hijyeni: sessiz aboneler itibarı düşürür
Bir e-posta listesi zamanla doğal olarak bozulur: adresler terk edilir, şirket değiştirilir, ilgi kaybolur. Gmail 2024'te iki yıldır etkin olmayan hesapları silmeye başladı; bu, geçmişte açılma göstermiş ama artık var olmayan adreslere gönderim yapan markaların sert geri dönme (hard bounce) oranlarının aniden yükselmesine yol açtı. Yahoo da benzer şekilde on iki aydır hareketsiz hesapları kapatıyor.
Pratik bir eşik: aylık 10.000 aboneye gönderim yapan bir e-ticaret markasında, son altı ayda hiç açmamış ya da tıklamamış abonelerin oranı yüzde 20'yi geçiyorsa, bu segment ayrı bir yeniden etkinleştirme kampanyasına alınmalı ve tepki vermeyenler ana listeden çıkarılmalı. Sert geri dönmeler anında listeden silinmeli; yumuşak geri dönmeler (dolu kutu, geçici sunucu hatası) birkaç deneme sonrası kalıcı hale gelirse aynı muameleyi görmeli. Satın alınmış ya da kiralanmış listeler bu hesaba hiç girmemeli, çünkü bu adresler hem spam tuzaklarını hem de şikayet oranını doğrudan yükseltiyor. Bu tür örüntüleri erken fark edebilmek, kampanya panelinin ötesinde bir izleme altyapısı gerektiriyor; Upjen'in martech ve analitik hizmeti kapsamında müşteriler için kurduğumuz raporlama katmanları tam olarak bu boşluğu kapatmaya çalışıyor.
İçerik ve tasarım: filtrenin gördüğü ikinci katman
Kimlik doğrulama ve itibar temiz olsa bile, mesajın kendisi filtreyi tetikleyebilir. Aşırı büyük harf kullanımı, "ücretsiz," "garanti," "hemen tıkla" gibi klasik tetikleyici ifadelerin yoğunluğu, tek bir büyük görselden oluşan ve neredeyse hiç metin içermeyen tasarımlar ve kısaltılmış ya da gizlenmiş bağlantılar hâlâ modern filtrelerde olumsuz sinyal olarak işleniyor. Daha az bilinen ama en az o kadar etkili bir sinyal: Outlook'un "Sweep" özelliği gibi kullanıcı tanımlı kurallar, belirli göndericilerin mesajlarını doğrudan gereksiz klasörüne taşıyor ve bu davranış zamanla Microsoft'un filtreleme modelini besliyor.
Sık görülen bir örüntü şu: markalar konu satırını tıklama almak için agresifleştirdiğinde açılma oranı kısa vadede yükseliyor gibi görünse de, içerik konu satırının vaadini karşılamadığında sonraki gönderimlerde şikayet oranı ve "ilgilenmiyorum" işaretlemeleri birikiyor. Kısa vadeli açılma metriği, orta vadeli teslim edilebilirlik maliyetini gizliyor.
Sağlayıcıya göre değişen tablo
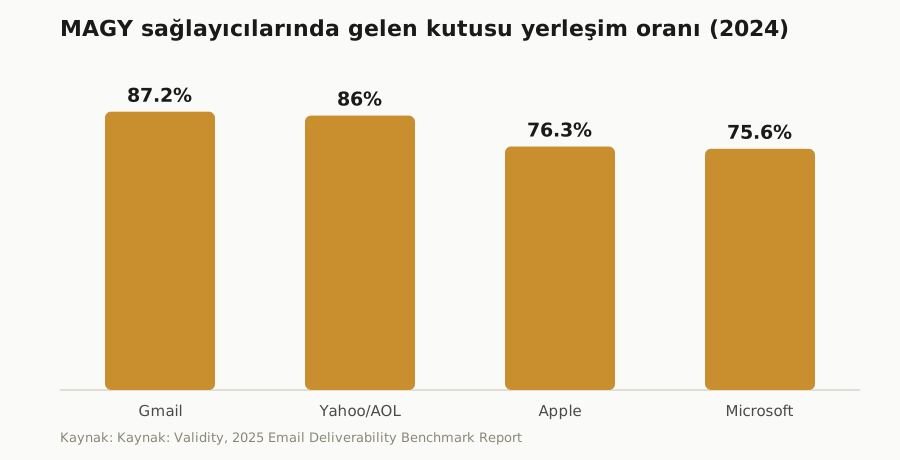
Teslim edilebilirlik tek bir sayı değil; hangi sağlayıcıya gönderildiğine göre ciddi farklılık gösteriyor. Validity'nin dört büyük sağlayıcı (Gmail, Microsoft, Yahoo/AOL, Apple) üzerinden yaptığı ölçüme göre Gmail yüzde 87,2 ile en yüksek gelen kutusu yerleşim oranına sahipken, aynı grup içinde Microsoft yüzde 75,6 ile en zorlu sağlayıcı konumunda. Bu iki uç arasındaki yaklaşık 11,6 puanlık fark, aynı listeye aynı anda gönderilen bir e-postanın Gmail kullanıcısına ulaşma ihtimalinin Outlook kullanıcısına göre belirgin şekilde daha yüksek olduğu anlamına geliyor.
Bölgesel farklar da göz ardı edilmemeli. Aynı rapora göre Avrupa yüzde 89,1 ile en iyi performans gösteren bölge; buna karşın ABD'deki gelen kutusu yerleşim oranı, çift onaylı kayıt (double opt-in) uygulayan ülkelerden yaklaşık altı puan geride kalıyor. Bu fark, Avrupa'daki GDPR kaynaklı rıza standartlarının liste kalitesini ve dolayısıyla teslim edilebilirliği dolaylı olarak yükseltmiş olabilir. Bir markanın hangi pazara gönderim yaptığı, hangi teknik önlemin önceliklendirilmesi gerektiğini de belirliyor; çok uluslu gönderim yapan bir marka için tek bir global DMARC politikası yeterli olmayabilir.
Sıkça Sorulan Sorular
SPF, DKIM ve DMARC kurmak teslim edilebilirliği garanti eder mi?
Hayır. Bu üç kayıt gönderici kimliğini doğrular ve filtrelerin güvenini kazanmak için ön koşuldur, ama tek başına yeterli değildir. Şikayet oranı yüksek, listesi kirli ya da içeriği tetikleyici bir gönderici, kimlik doğrulaması tam olsa bile spam klasörüne düşebilir. Kimlik doğrulama bir giriş bileti gibidir; itibarı ve içeriği o biletin ardından filtre belirler.
Günde 5.000'den az e-posta gönderiyorsam bu kurallar beni bağlamıyor mu?
Google ve Yahoo'nun zorunlu DMARC eşiği günlük yaklaşık 5.000 mesajda çiziliyor, ama bu eşiğin altında kalmak filtrelerden muaf olmak anlamına gelmiyor. Küçük hacimli göndericiler için de SPF, DKIM ve mümkünse DMARC kurmak gelen kutusuna ulaşma ihtimalini doğrudan yükseltiyor; büyük sağlayıcılar kimliği doğrulanmamış e-postaya hacimden bağımsız olarak daha şüpheci davranıyor.
Spam şikayet oranımı nasıl ölçebilirim?
Gmail için Google Postmaster Tools, Yahoo için Yahoo Sender Hub içindeki şikayet geri bildirim döngüsü (Complaint Feedback Loop), Microsoft için Smart Network Data Services (SNDS) ve Junk Mail Reporting Program bu veriyi doğrudan gönderici hesabına raporluyor. Bu araçlardan hiçbirine kayıtlı değilseniz itibarınızı gerçek zamanlı görme imkânınız yok demektir; ilk adım genellikle bu kayıtları açmaktır.
Açılma oranı düşükse bu her zaman teslim edilebilirlik sorunu mu demektir?
Hayır. Apple Mail Privacy Protection gibi gizlilik özellikleri, e-posta hiç açılmasa bile açılmış gibi görünmesine neden olabiliyor ya da bazı takip piksellerini engelleyerek gerçek açılmaları gizleyebiliyor. Açılma oranındaki düşüşün teslim edilebilirlikten mi yoksa ölçüm bozulmasından mı kaynaklandığını anlamak için tıklama oranı ve gelen kutusu yerleşim testleri daha güvenilir sinyaller sunuyor.
Sonuç
Teslim edilebilirlik, e-posta pazarlamasının görünmeyen ama belirleyici katmanı. Doğru cevap tek bir eklenti ya da tek bir DNS kaydı değil; kimlik doğrulama, itibar takibi, liste hijyeni ve içerik disiplininin birlikte yürütülmesi. Google ve Yahoo'nun 2024'te zorunlu kıldığı kurallar bu dört alanı standartlaştırdı, ama standart karşılamak bir kerelik proje değil, sürekli izlenmesi gereken bir operasyon. Teslim edilebilirlik izleme altyapısını sıfırdan kurmak ya da mevcut kurulumu denetlemek isteyen markalar için bu süreç Upjen'in martech ve analitik hizmeti kapsamında ele alınıyor.